最近話題の情報流出・情報漏えい問題について
当支援サイト(ホームページ)だけではありません! 皆さんの使っている日常のパソコンやスマートフォンのことでお願いがあります。
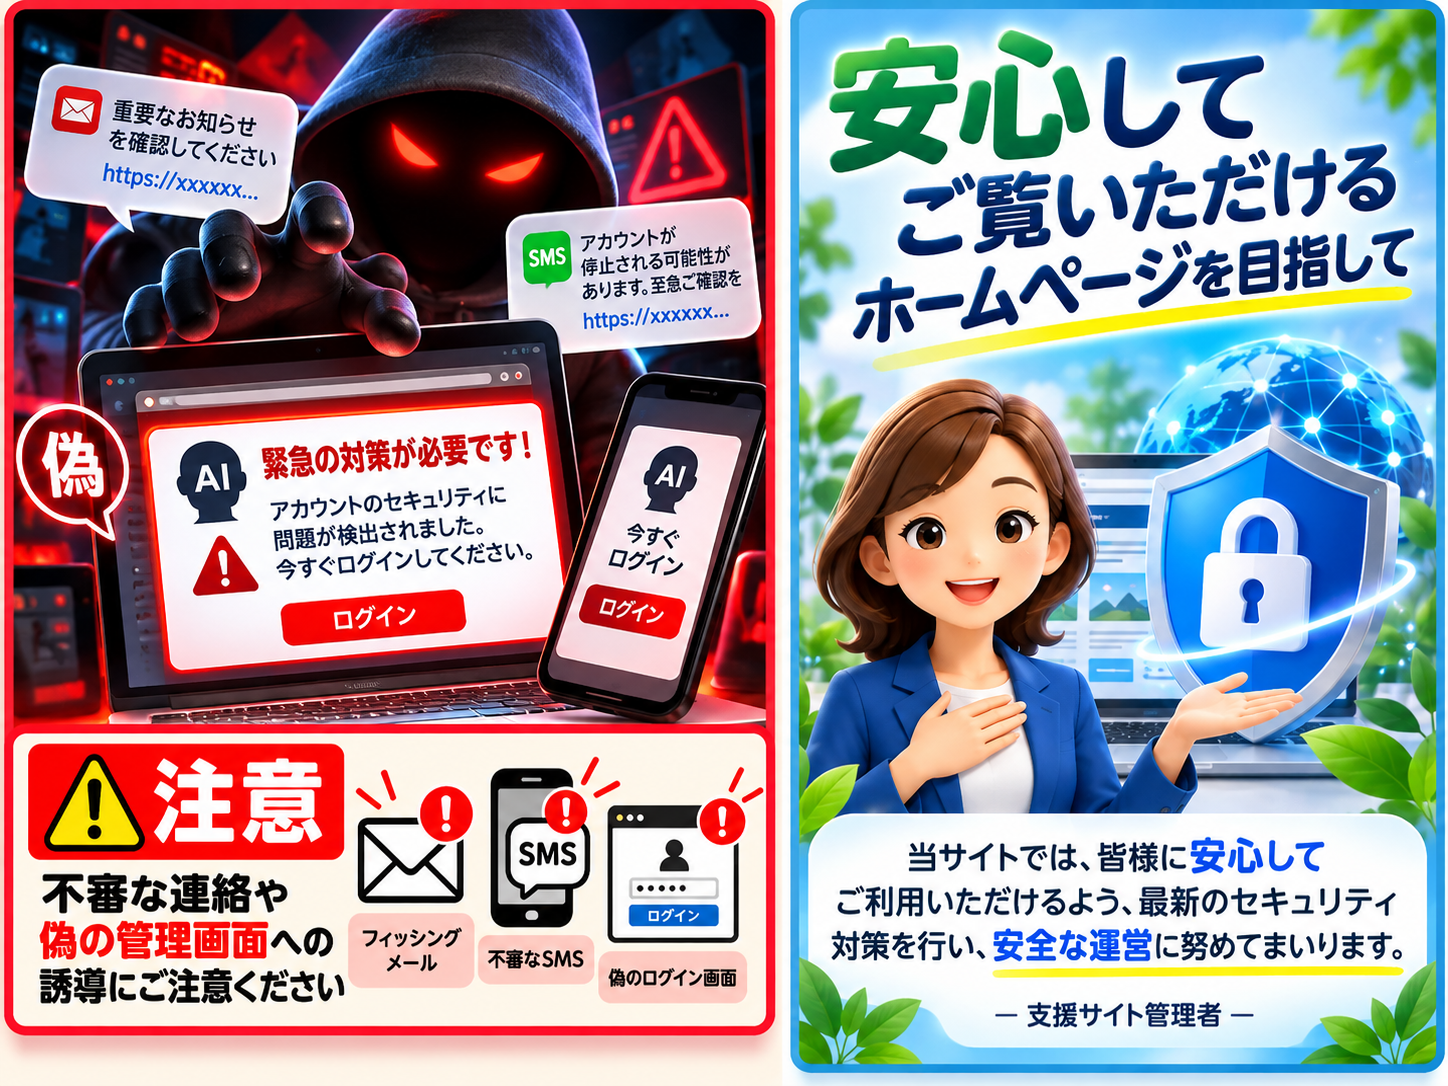
⚠️ WARNING: 不審な連絡や偽の管理画面への注意 セキュリティ問題が話題になる時期に乗じて、「緊急の対策が必要です」といったフィッシングメールや、偽のログイン画面へ誘導するSMSが出回ることがあります。
焦らず、ご面倒でも、必ず普段使用している【ブックマークや公式サイト】から行うようにしてください。『決して焦って誘導の手口に乗らないでください。』
当サイトは『エックスサーバー』(データを保管管理しているプラットフォーム)で運用中です。保管管理の信頼性や、ニュースで話題になっています、PHP・WordPress 等に関するセキュリティの現状についての対策についてご報告申し上げます。
エックスサーバーは、国内最大級シェアを誇る老舗のレンタルサーバーであり、セキュリティ面やインフラの安定性において業界トップクラスの対策を講じています。
1・迅速なインフラ側の対応 最近話題となったPHPの重大な脆弱性(いわゆる「php2shell」等の問題)に関しても、エックスサーバーでは被害を未然に防ぐための予防的措置や、サーバー側のPHP環境への修正パッチ適用を迅速に行っています。共用サーバーの仕組み 共用サーバーでは、PHP本体などのシステム中枢の修正はサーバー会社(エックスサーバー)側で一括して安全に行われます。そのため、運営会社による適切なアップデートやメンテナンスが行われている限り、サーバーの基盤としての信頼性は十分に高いと言えます。
2. 利用者側(支援サイト管理者)でできる・行うべきセキュリティ対策サーバー側の対策について(PHPのアップデートやWAFなど)はエックスサーバーが提供してくれますが、WordPressなどのアプリケーション側は利用者自身での管理が必要になります。以下の対策を確認・実施することで、安全性をさらに高めることができます。
(現在も引き続き行なっております。)
- WordPress本体・テーマ・プラグインの更新 WordPressの脆弱性を狙った攻撃を防ぐため、管理画面からこまめに最新版へアップデートを行ってください。使っていない古いプラグインやテーマは削除するのが安全です。
(現在も引き続き対策を行っております。)
• エックスサーバーの「セキュリティ自動最適化モード」やWAFの活用 エックスサーバー(またはWordPress専用パネル)には、不正なログインや攻撃を防ぐための機能が
備わっています。
以上、『当支援サイト』では順次セキュリティ対策を行なっております。
安心して閲覧ください。